SECURITY
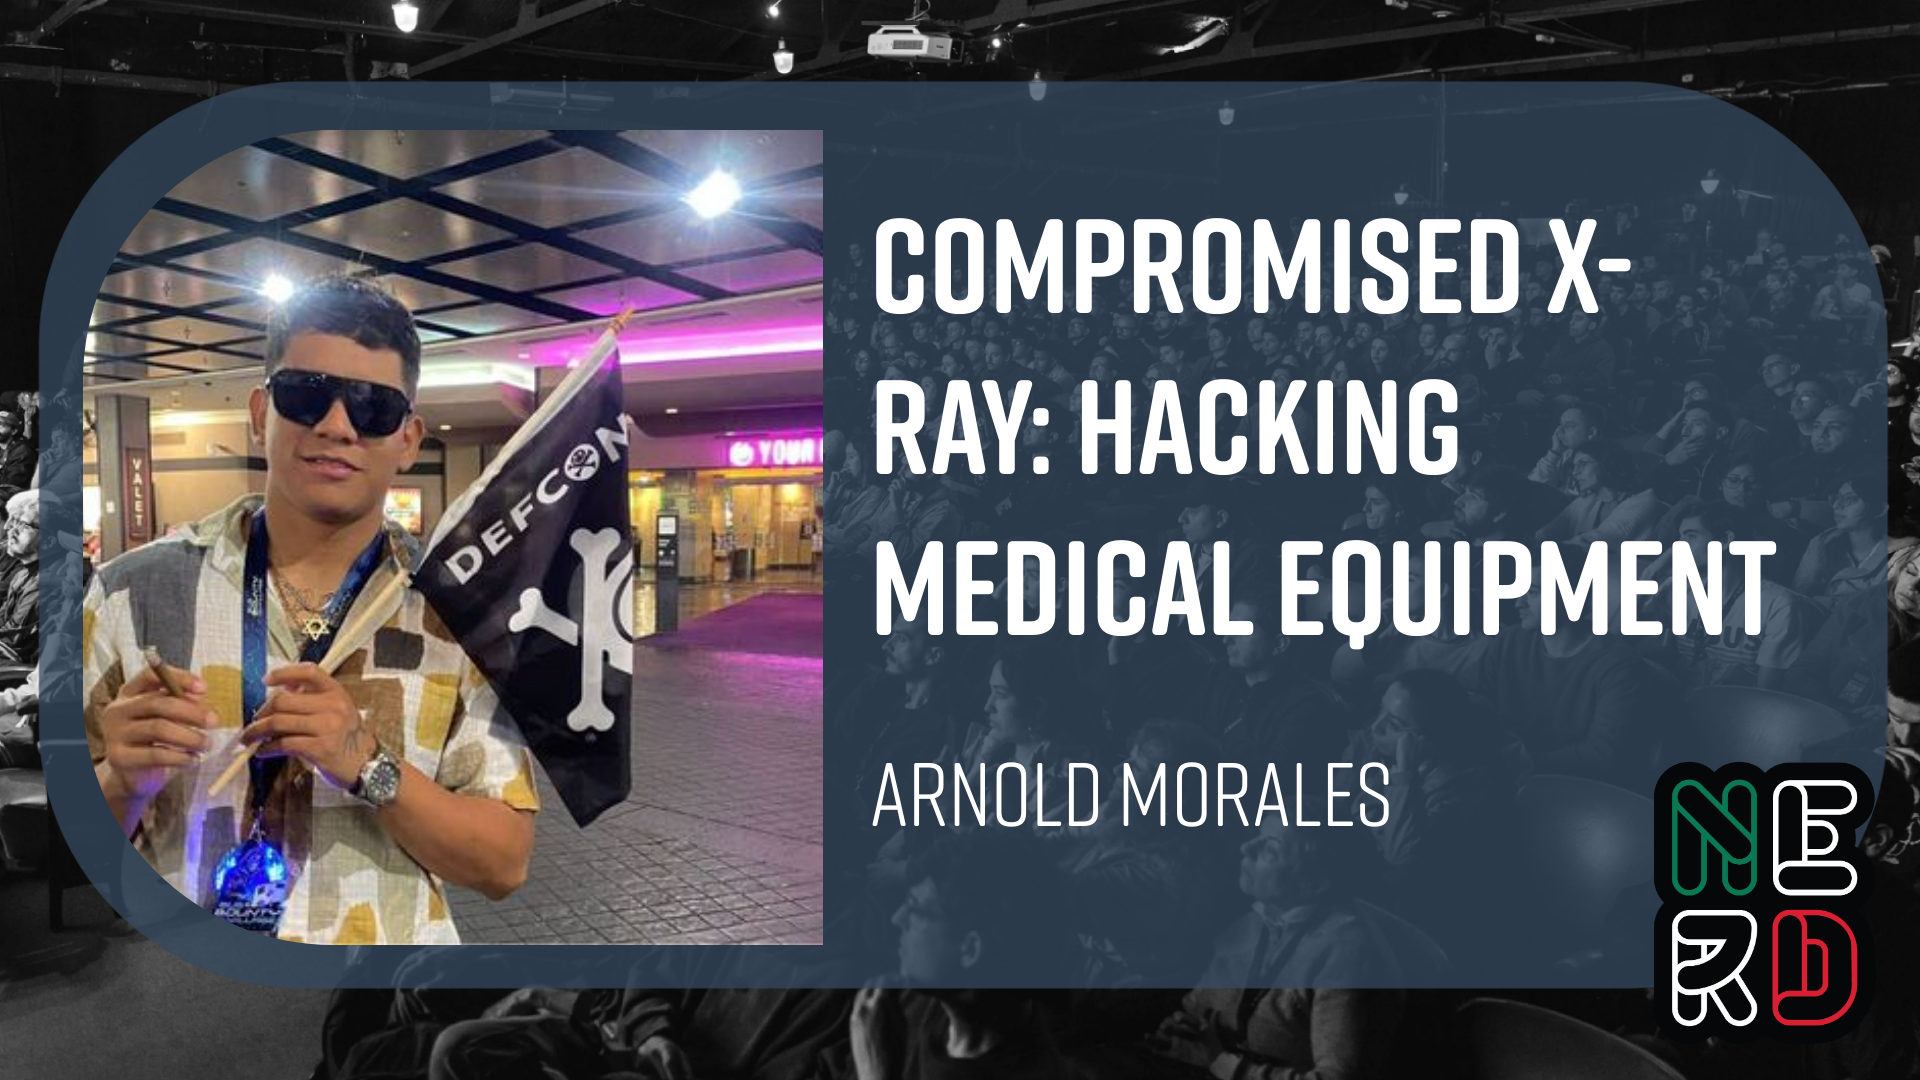
Compromised X-ray: Hacking Medical Equipment
Esta vulnerabilidad, después de 6 años de haberla encontrado, la estoy publicando por diversos motivos. Como cualquier hacker curioso de lo desconocido, me introduje en un proyecto sobre reparación de estos equipos, pero también existía la oportunidad de navegar hacia lo desconocido en un proyecto de innovación. En este recorrido fui un técnico muy bueno tanto en software como en hardware de estos sistemas, pero siempre que aprendemos algo a un nivel mayor que especializado debemos innovar. La clave era sencilla: poder compartir esta información almacenada.
Un estudio de rayos X (radiografía) es realizado por un equipo médico que lo almacena localmente, pero tiene la opción de exportarlo a un servidor.
Este servidor solicitaba únicamente estos datos: AE TITLE, IP y PUERTO. Así es, solo eso. Durante mi análisis de tráfico me encontré con que había un protocolo llamado DICOM, con la información de la imagen y los frames expuestos.
La audiencia tendrá una perspectiva de lo que es un pentest a equipos médicos pero que estas técnicas presentadas pueden estar en cualquier pentest que ellos realicen.
ademas mostrare mas vulnerabilidades en el equipo, como escalacion de privilegios y exfiltracion de informacion.
Información referente a este hallazgos:
https://h0km4.com/posts/H-equipos-medicos/
https://github.com/MrR0b0t19/radiografihack
https://h0km4.com/posts/bypass-SecureBoot/
https://github.com/AdonaiDiazEsparza/DICOM
https://h0km4.com/posts/DMA-Introduction/
Register to watch Arnold Morales's talk
Register for freeMore from SECURITY
11:40 AM - 12:20 PM
Human vs AI: construyendo y rompiendo una aplicación creada por IA
 Hector Martinez
 Verónica Rivera
¿Qué trae esta receta? Auditando skills de IA con SkillSpector
 Andrea Arredondo
 Matias Muñoz
Identidad Post-Cuántica: Cómo el IAM se está preparando para la Era Cuántica
 Joao Kuntz
The Identity-Defined Cloud: Why Secrets Management Fails the LLM Era
 Kunal Kushwaha
 Sachin Sharma